Cybersecurity

IL PROBLEMA DELLA SICUREZZA INFORMATICA

Senza un’adeguata attività di prevenzione, monitoraggio e risposta, un’azienda si espone a un ventaglio di rischi informatici che possono compromettere continuità operativa, dati, reputazione e stabilità finanziaria.
In un mondo sempre più interconnesso, la sicurezza informatica non è più un’opzione: è una condizione essenziale per la sopravvivenza stessa dell’azienda.

Dagli attacchi ransomware e dalle violazioni dei dati, fino alle minacce emergenti legate all’intelligenza artificiale e alla disinformazione digitale, ogni tipologia di azienda è esposta ad una categoria di rischio cyber concreta, documentata dai principali report internazionali (ENISA, Clusit, Allianz, Aon) e dagli incidenti più significativi registrati a livello globale.

L’obiettivo è duplice:
– far comprendere la vastità e l’interconnessione delle minacce informatiche moderne;
– stimolare una riflessione su quanto la propria azienda sia effettivamente preparata a
gestire questi scenari.

MINACCE E RISCHI INFORMATICI IN CONTINUA EVOLUZIONE

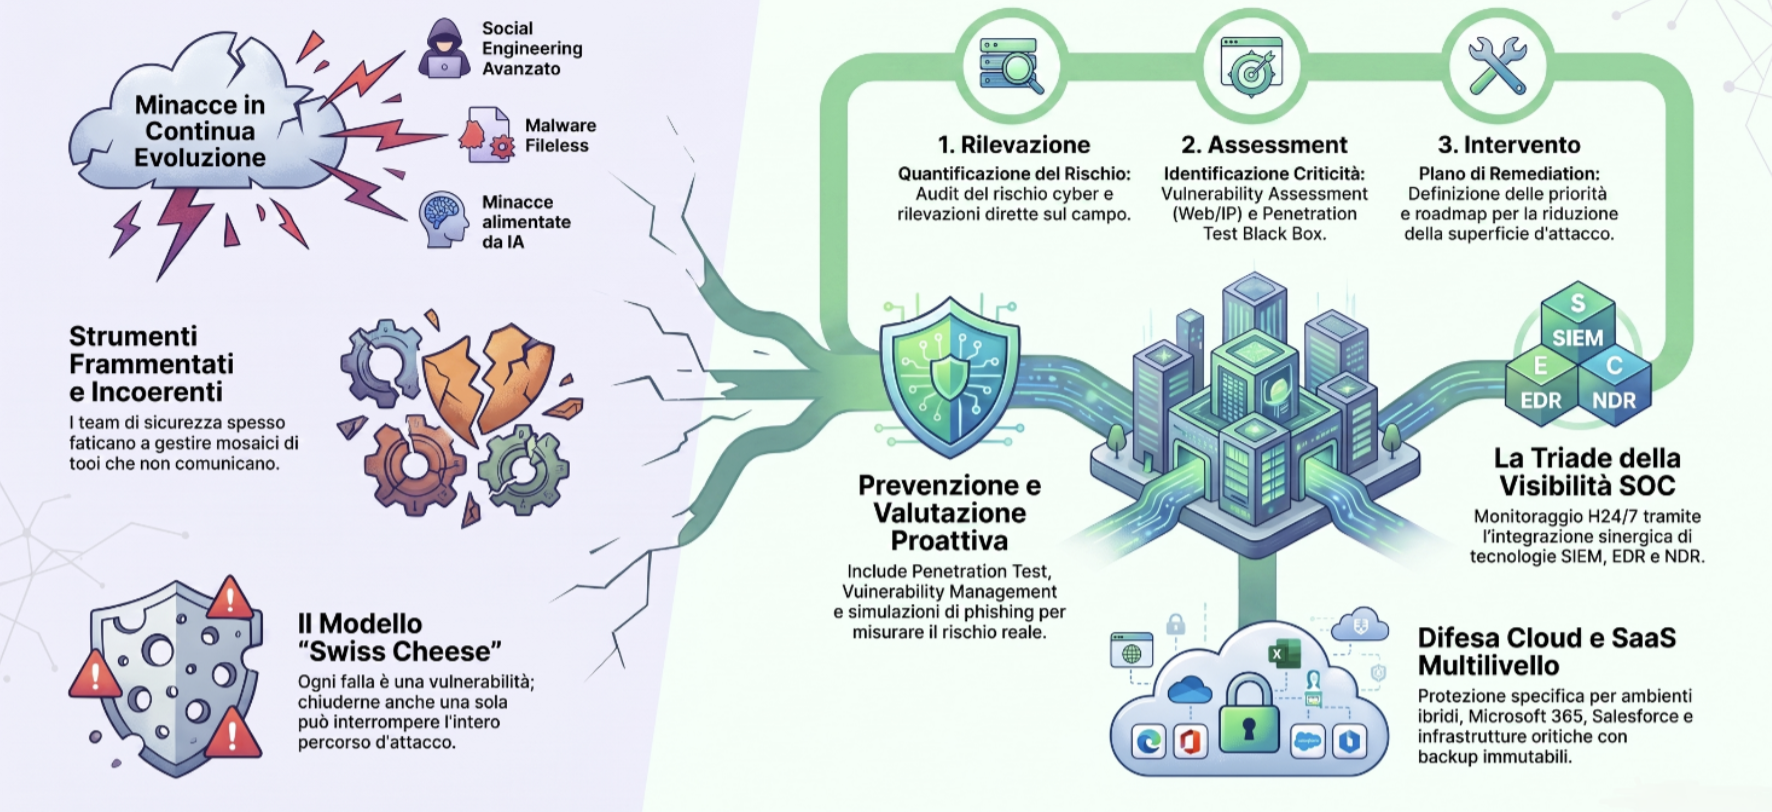
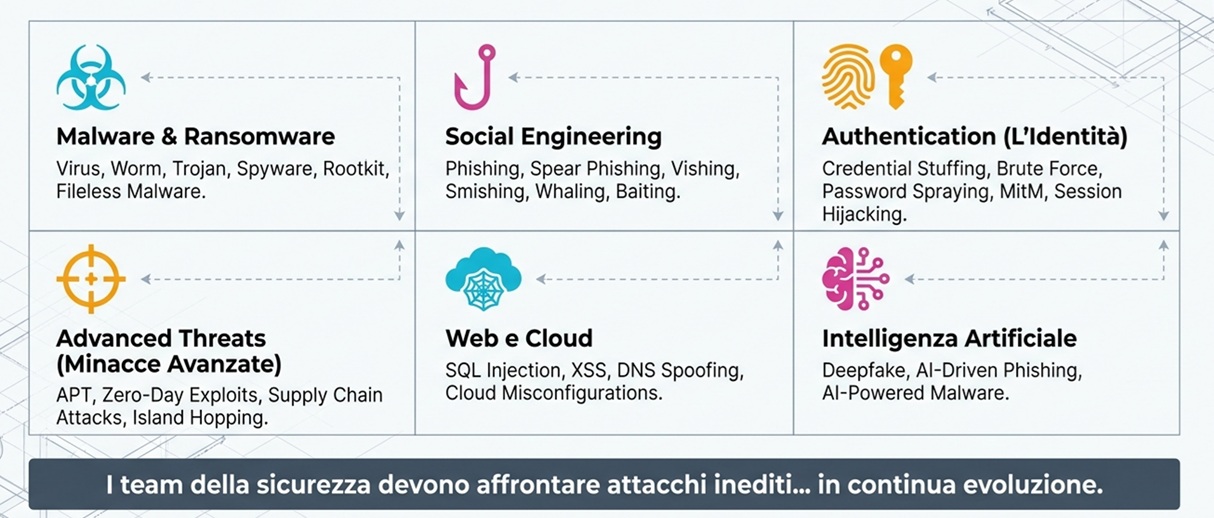
I team della sicurezza devono affrontare attacchi inediti facendo affidamento su un mosaico di strumenti che non sono in grado di Interagire tra di loro.

FATTORI DI RISCHIO AGGIUNTIVI

  • Ambienti ibridi e multi-Cloud creano nuove opportunità per i pirati informatici
  • Terze parti e fornitori costituiscono nuove aree di rischio
  • Chi si occupa di protezione deve adeguarsi alle infrastrutture di conformità

DIRETTIVA NIS2

Direttiva UE 2022/2555 – articolo 1 - Misure di gestione dei rischi di cybersicurezza

  • Analisi dei rischi e di sicurezza dei sistemi informatici Gestione degli incidenti
  • Continuità operativa
  • Sicurezza della catena di approvvigionamento
  • Sicurezza dell’acquisizione, dello sviluppo e della manutenzione dei sistemi informatici e di rete
  • Strategie e procedure per valutare l’efficacia delle misure di gestione dei rischi
  • Pratiche di igiene informatica di base e formazione in materia di cybersicurezza
  • Politiche e procedure relative all’uso della crittografia e della cifratura
  • Sicurezza delle risorse umane, strategie di controllo dell’accesso e gestione degli attivi
  • Uso di soluzioni di autenticazione a più fattori o di autenticazione continua di comunicazioni vocali, video e testuali protette

Compliance E Governance: NIS 2 e asset management

Aryon Solutions supporta le aziende nell’adeguamento alla Direttiva NIS 2 (UE 2022/2555), con scadenze critiche nel 2026 (obbligo di notifica a gennaio e adeguamento completo a Ottobre).

GeRiNIS (Asset Management): soluzione dedicata per l’inventario obbligatorio richiesto dalla NIS2. Permette il censimento, la classificazione in base alla criticità operativa e la tracciabilità per scopi di audit.

Mappatura Servizi-Compliance: Aryon Solutions mappa direttamente i propri servizi (CRA, SOC, WAF, etc.) sui requisiti della direttiva, come la sicurezza della supply chain e l’igiene informatica.

La cassaforte digitale delle aziende europee. REEVO è il Cloud & Cybersecurity provider che accelera la trasformazione digitale delle imprese e protegge i loro dati nella sua cassaforte digitale, facendo di performance, sicurezza e resilienza i suoi tratti distintivi. Da oltre 20 anni, REEVO eroga servizi basati sulle loro infrastrutture proprietarie e su un potente mix di competenze specialistiche, esperienze e certificazioni. REEVO si pone come il partner ideale per le imprese che ambiscono a realizzare tutto il valore della trasformazione digitale, senza concedere nulla sul versante della sicurezza. L’ impegno primario è la protezione e la custodia dei loro asset più preziosi: i dati.
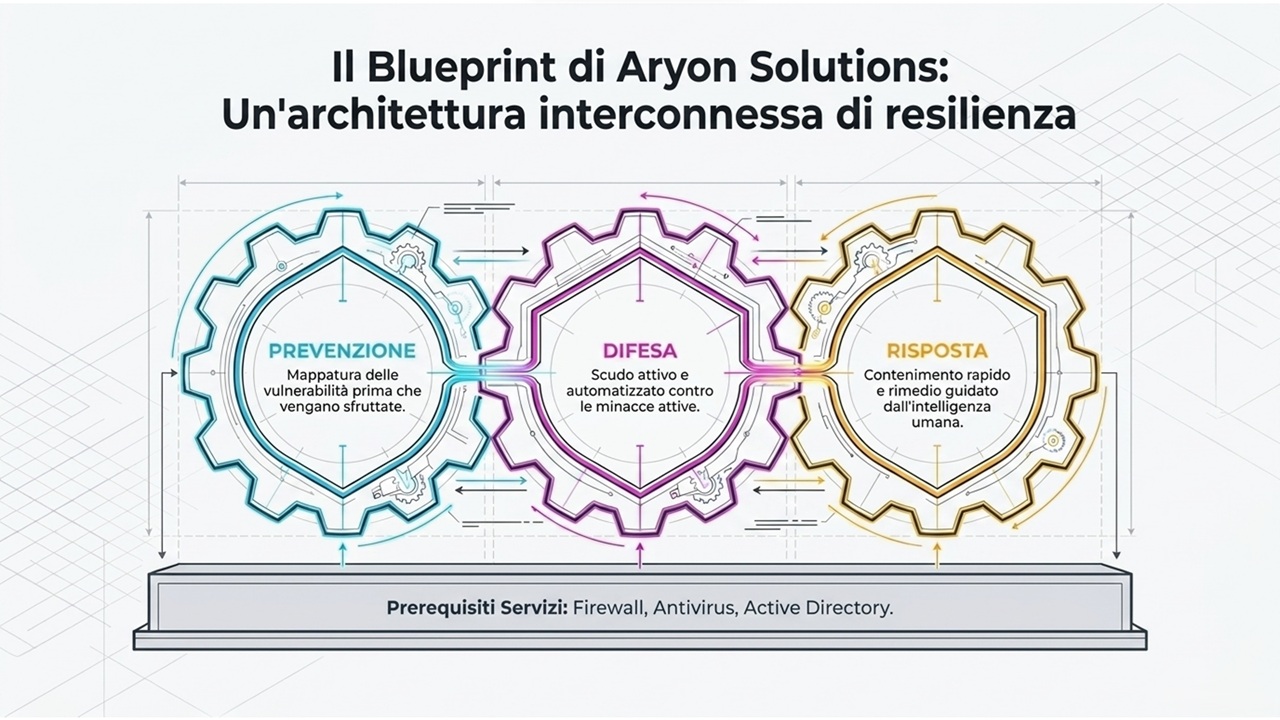
Un Modello di Cybersecurity Strategica

A fronte di un panorama di Alto Rischio Informatico, la soluzione integrata di Aryon Solutions ti aiuta a Proteggere il Futuro del tuo Business

SERVIZI DI PREVENZIONE

CANONE MESE

  • Vulnerability Management
  • Phishing Simulation
  • Document Encryption
  • Attack Surface Management
  • NIS2 Asset Inventory Management
  • Cyber Threat Intelligence
  • Web Application Firewall
  • Continuous Threat Exposure Management
  • Cyber Attack Simulation

UNA TANTUM

  • Penetration Test
  • Cyber Risk Assessment/Audit
  • Formazione

SERVIZI DI DIFESA & RESPONSE SOC AS A SERVICE ( ANCHE PARZIALE )

Per monitorare, prevenire e rispondere alle minacce informatiche h24

  • Security Incident Event Management
  • Security Orchestration Automation & Response
  • Endpoint Detection & Response
  • Network Detection & Response
  • Managed Detection & Response
  • SaaS Protection
  • E-mail Protection
  • Legal Forensic

Vulnerability Management

Il servizio testa la sicurezza dei tuoi sistemi e misura il grado di gravità di eventuali vulnerabilità note, non pubbliche e zero-day, principalmente riferibili agli indirizzi, esterni e interni, alle applicazioni e ai servizi web ( tipologia CVE e CVSS ).

Penetration Test

Servizio in due step effettuato inizialmente da un team di Ethical Hacking, che fa fisicamente il test, e completato dal team CSIRT che include la componente di analisi rischio e prepara il report finale da consegnare.

Phishing Simulation

Preparazione di campagne di phishing simulation ricorrenti, per capire criticità varie nell’uso della posta elettronica da parte dei tuoi utenti, di ogni reparto.

Cyber Threat Intelligence

Attività di tutela della tua identità sul mercato rispetto a gravi potenziali danni di immagine

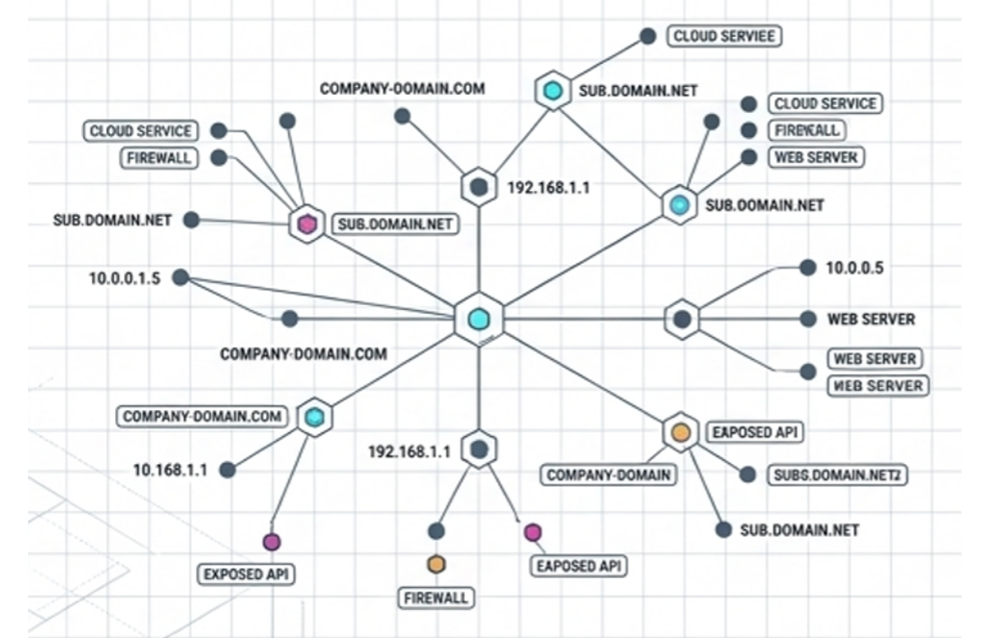
Attack Surface Management

Visibilità completa e continua di tutti gli asset IT esposti su Internet. Scoprire, valutare e gestire in tempo reale la tua superficie di attacco esterna, per prevenire violazioni e rafforzare la postura di sicurezza

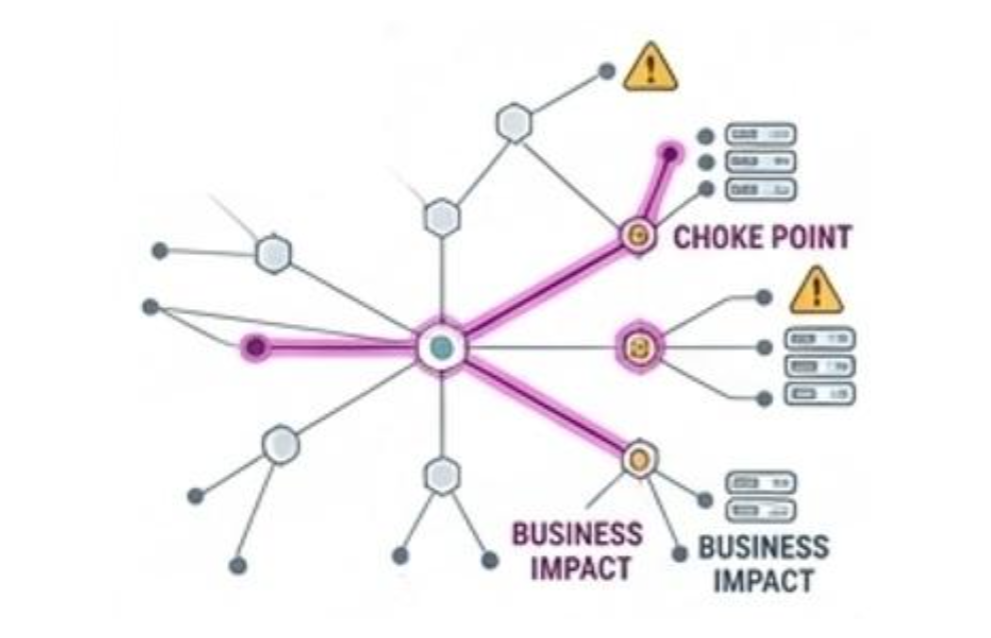
Continuous Threat Exposure Management

Previeni gli attacchi e gli accessi illeciti alle risorse aziendali attraverso un servizio di monitoraggio continuo che identifica le esposizioni più pericolose e mitiga i rischi in base al loro impatto

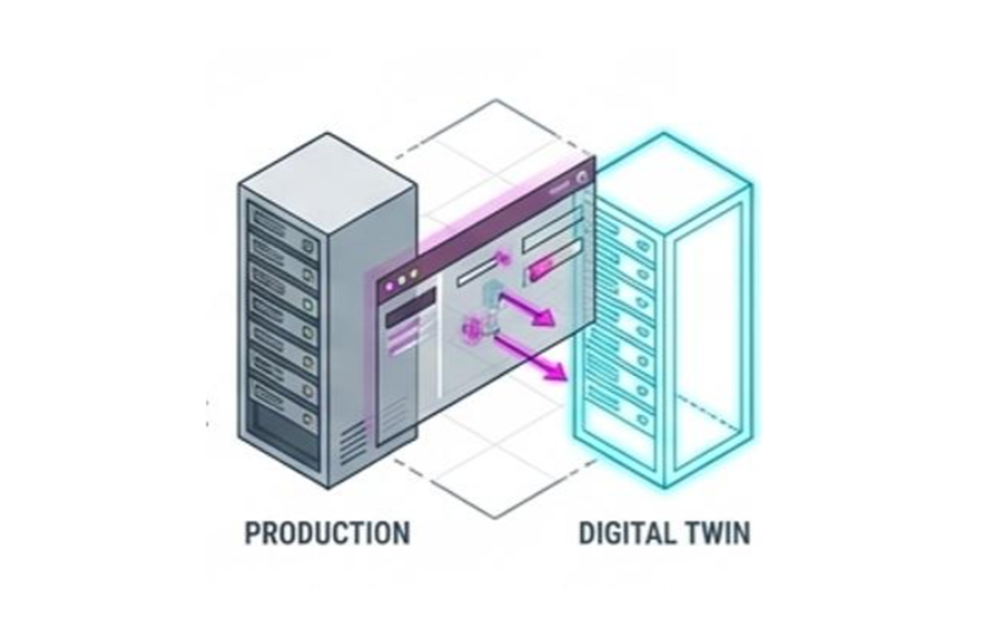
Cyber Attack Simulation

Un gemello digitale per scoprire le vulnerabilità e tutti gli scenari di attacco possibile in ottica preventiva, senza compromettere la tua infrastruttura di produzione.

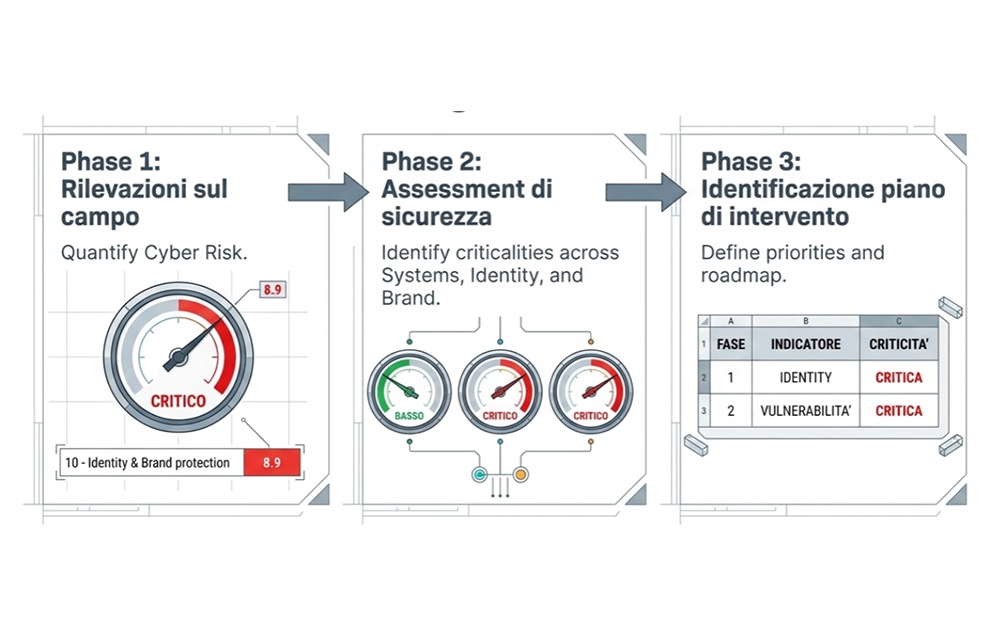
Cyber Risk Assessment

Tramite l’adozione di tecnologie che garantiscono visibilità sulle minacce e sulle vulnerabilità, i tecnici analisti possono identificare in un’unica soluzione composita le criticità e delineare il piano di remediation previsto per il calcolo e la riduzione della superfice d’attacco

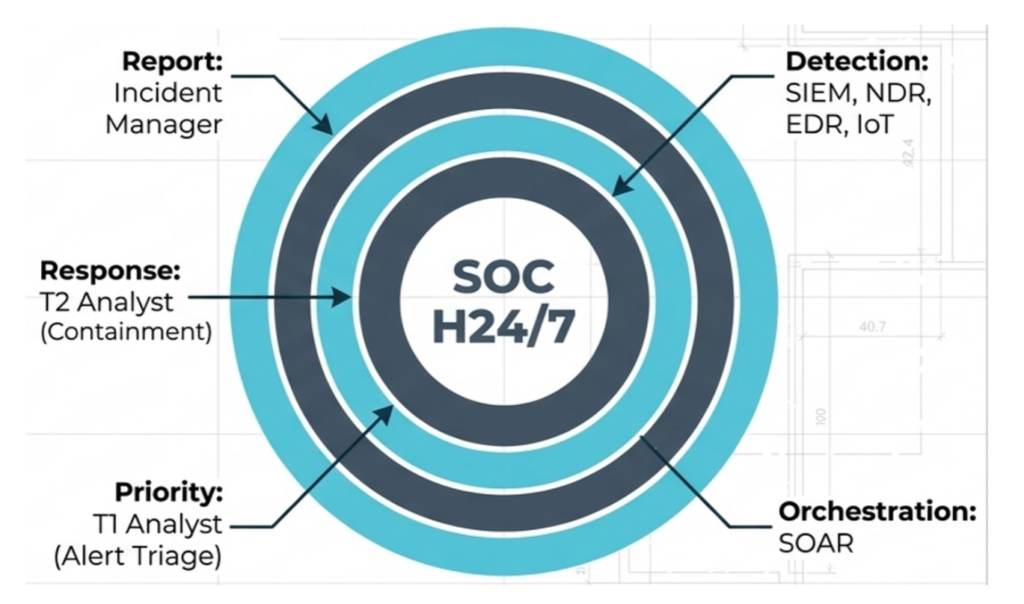
Security Operations Center

L’integrazione completa nel SOC H24/7 permette di rilevare l’evento incidente, convalidarlo, con contenimento delle minacce, remediation e ripristino ottimizzato dell’operatività, sia a livello Network sia Endpoint.